Короткий ответ: DMARC помогает владельцу домена контролировать, какие письма отправляются от его имени, как провайдеры проверяют их подлинность и что делать с сообщениями, которые не проходят проверку. Он защищает не только репутацию рассылок, но и доверие клиентов: злоумышленнику сложнее отправить фальшивое письмо с адреса компании, а владельцу домена проще увидеть ошибочную настройку сервиса или попытку подмены.
DMARC не заменяет SPF и DKIM и не исправляет некачественную базу. Это слой политики и отчётности поверх аутентификации. В Yudena Agency мы проверяем, какие сервисы реально отправляют письма, выравниваем домены, анализируем отчёты и связываем почтовую инфраструктуру с коммерческими страницами, CRM и квалифицированными лидами. Запросите бесплатную консультацию Yudena Agency, если нужно внедрить DMARC без риска потерять легитимные письма.
Что такое DMARC простыми словами
DMARC расшифровывается как Domain-based Message Authentication, Reporting and Conformance. Владелец домена публикует в DNS правило, которое сообщает принимающим системам, как проверять сообщения, что считать несоответствием и куда отправлять агрегированные или подробные отчёты.
Проверка опирается на два механизма: SPF подтверждает право сервера отправлять письмо, а DKIM проверяет криптографическую подпись сообщения. DMARC добавляет требование выравнивания: домен в видимом поле From должен быть согласован с доменом, прошедшим SPF или DKIM. Поэтому письмо может иметь корректный SPF, но не пройти DMARC, если отправка идёт от другого домена.
| Механизм | Что проверяет | Роль в DMARC |
|---|---|---|
| SPF | Разрешён ли сервер отправки для домена envelope-from | Даёт один из вариантов прохождения и выравнивания |
| DKIM | Подписано ли сообщение ключом домена и не изменилось ли оно | Даёт второй вариант прохождения и выравнивания |
| DMARC | Совпадает ли домен From с проверенным доменом | Задаёт политику, отчёты и правила обработки |
Зачем DMARC бизнесу
Письмо от домена компании воспринимается как официальная коммуникация. Если злоумышленник отправляет фальшивый счёт, ссылку на поддельную форму или сообщение от имени менеджера, страдает не только конкретный получатель. Клиенты начинают сомневаться в письмах бренда, сотрудники отвечают на мошеннические запросы, а домен может попасть под ограничения провайдеров.
DMARC помогает увидеть внешние источники отправки и принять решение, какие из них разрешены. Это особенно важно, когда у компании несколько сервисов: CRM, платформа рассылок, интернет-магазин, сервис поддержки, бухгалтерия и подрядчики. Без инвентаризации домена часть писем может отправляться нелегитимно или случайно обходить правила безопасности.
При этом DMARC не является гарантией отсутствия фишинга во всех каналах. Он защищает конкретный домен и сценарии электронной почты, но не заменяет обучение сотрудников, контроль ссылок, безопасность учётных записей и работу с обращениями клиентов.
Как устроена политика DMARC
В DNS публикуется TXT-запись на специальном имени домена. В ней задаётся политика для сообщений, которые не прошли DMARC: p=none только собирает информацию, p=quarantine рекомендует принимать такие письма с ограничением, а p=reject просит отклонять их. Внедрение обычно проходит поэтапно, потому что сначала нужно обнаружить все легитимные источники.
В записи также могут указываться адреса для агрегированных отчётов, доля сообщений, к которой применяется политика, и режим выравнивания. Значения выбирают не по шаблону из статьи, а по состоянию инфраструктуры и способности команды разбирать отчёты.
| Политика | Что происходит | Когда применять |
|---|---|---|
| none | Сообщения не блокируются, собираются отчёты | На этапе инвентаризации и диагностики |
| quarantine | Несоответствующие письма помечаются или ограничиваются | Когда основные источники уже проверены |
| reject | Несоответствующее сообщение рекомендуется отклонить | После подтверждения легитимной инфраструктуры |
Жёсткая политика, включённая без аудита, может заблокировать настоящие письма от нового сервиса или подрядчика. Поэтому мы не обещаем, что переход на reject автоматически улучшит доставляемость. Сначала строится карта источников, затем проверяются сценарии и только после этого ужесточается политика.
Что нужно проверить до внедрения
Первый шаг — собрать перечень всех отправителей от имени домена. В него входят не только маркетинговые рассылки, но и письма с сайта, уведомления CRM, счета, сообщения поддержки, формы обратной связи, сервисы доставки и автоматические отчёты.
- какой домен отображается в поле From;
- какой envelope-from используется для SPF;
- какой домен подписывает DKIM;
- кто владеет DNS-записями и ключами;
- есть ли у сервиса отдельный поддомен;
- куда приходят отчёты и кто их анализирует;
- как отключённый контакт и отписка передаются между системами.
Клиент предоставляет список сервисов, доступы или контакты технических специалистов, примеры писем, историю изменений и сведения о доменах. Мы со своей стороны проводим аудит, формируем таблицу источников, проверяем выравнивание и готовим понятное задание для DNS.
Как анализировать DMARC-отчёты
Агрегированный отчёт обычно содержит сведения о домене-источнике, количестве сообщений, результатах SPF и DKIM, IP-адресах и применённой политике. Он не является полноценным содержимым письма и не всегда показывает конкретного отправителя понятным для маркетинга именем. Поэтому отчёт нужно сопоставлять с внутренним реестром сервисов.
Мы группируем источники по сервису, поддомену, результату выравнивания и времени. Неизвестный IP не означает автоматически атаку: это может быть новый подрядчик, пересланное письмо или плохо документированный сервис. Но неизвестный источник нельзя просто оставить без проверки.
| Сигнал отчёта | Возможная причина | Действие |
|---|---|---|
| Известный сервис, DKIM fail | Ключ не настроен или письмо меняется по пути | Перевыпустить ключ и проверить интеграцию |
| Неизвестный источник | Подрядчик, забытая интеграция или подмена | Сверить с реестром и журналом DNS |
| SPF pass, alignment fail | Домен отправки не совпадает с From | Настроить custom return-path или DKIM |
| Резкий рост объёма | Массовая кампания или компрометация | Поставить отправки на контроль и проверить аккаунты |
Отчётность должна приводить к решению. Если команда только складывает XML-файлы, но не знает, какие источники разрешены, DMARC не выполняет управленческую функцию. Мы помогаем превратить технические сигналы в реестр действий: подтвердить, исправить, ограничить или расследовать.
SPF, DKIM и выравнивание доменов
SPF проверяет домен, указанный в envelope-from, который обычно не виден получателю. DMARC сравнивает его с доменом из From. При строгом выравнивании домены должны совпадать, при расслабленном — находиться в одной организационной зоне. Конкретный режим выбирают с учётом инфраструктуры и требований безопасности.
DKIM подписывает заголовки и тело сообщения доменом d=. Если подпись проходит и домен выровнен с From, письмо может пройти DMARC даже при проблемах с SPF. На практике мы стремимся, чтобы оба механизма были настроены корректно: это снижает зависимость от одного канала и упрощает диагностику.
Нельзя бесконечно добавлять сервисы в SPF. У записи есть технические ограничения, а сложная конфигурация становится хрупкой при изменении платформ. Мы предпочитаем документировать отправителей, использовать выделенные поддомены и удалять устаревшие включения.
Как защитить клиентов и сотрудников от подмены
Техническая политика должна поддерживаться коммуникационным процессом. Клиенты и сотрудники должны понимать, с каких адресов приходят счета, договоры, уведомления и ответы менеджеров. В письмах полезно сохранять единый домен, актуальные контакты, понятную ссылку на сайт и возможность проверить запрос через официальный канал.
Мы связываем это с контентом и коммерческими страницами. Если в письме предлагается консультация или расчёт, ссылка должна вести на актуальную защищённую страницу, а данные заявки — попадать в CRM. Если клиент сомневается в сообщении, менеджер должен иметь возможность проверить кампанию и быстро подтвердить её подлинность.
DMARC защищает домен, но не делает легитимное письмо убедительным автоматически. Доверие также зависит от содержания, визуальной последовательности, качества сайта, реальных доказательств и того, насколько быстро компания реагирует на вопросы.
DMARC и доставляемость маркетинговых писем
Для маркетинга DMARC важен по двум причинам. Во-первых, корректная аутентификация помогает провайдерам отличать разрешённые сообщения от подмены. Во-вторых, отчёты показывают, какие сервисы и кампании используют домен, в том числе забытые или неучтённые.
Но DMARC не компенсирует покупную базу, высокий уровень жалоб, неактуальные адреса и нерелевантный контент. Мы отдельно проверяем согласия, сегментацию, частоту, отписку, ошибки доставки и путь до коммерческой страницы. Только после этого можно понять, какое изменение действительно улучшило результат.
В отчёте для клиента разделяем технические и бизнес-метрики: прохождение аутентификации, долю неизвестных источников, доставку, переходы, формы, звонки, квалифицированные лиды и сделки. Процент роста из другого проекта нельзя автоматически обещать новому клиенту — переносится методика, а не чужая статистика.
Что делает клиент и что берёт на себя агентство
Клиент предоставляет список доменов и поддоменов, перечень сервисов, характеристики продукта, ограничения, документы, фото и образцы, данные CRM, сведения об источниках лидов и комментарии специалистов. Технической команде нужно подтвердить владельцев DNS и порядок внесения изменений.
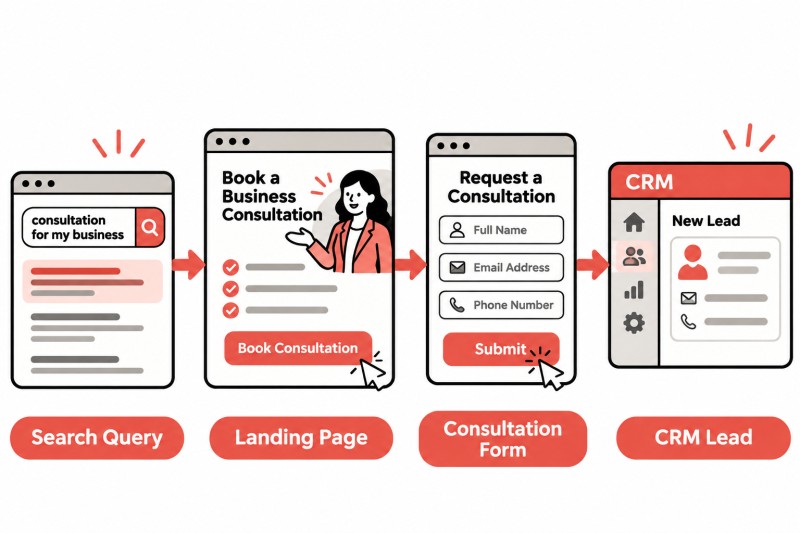
Yudena Agency проводит аудит, исследует спрос, проверяет структуру коммерческих страниц, формирует карту отправителей, готовит задания по SPF, DKIM и DMARC, проверяет CTA, разметку и передачу лида в CRM. Мы также помогаем выстроить регулярную проверку отчётов и итераций после запуска.
Клиент видит результат по нескольким уровням: меньше неизвестных источников, прозрачная аутентификация, стабильная доставка, корректные переходы, формы, звонки и квалифицированные обращения. Защита домена — часть системы доверия и продаж, а не отдельная техническая галочка.
Если нужно запросить аудит домена, рассылок и коммерческого пути, мы подготовим приоритеты. Чтобы получить план внедрения на 90 дней, передайте реестр сервисов, примеры писем и историю отправок.
Пошаговый план внедрения DMARC на 90 дней
| Период | Работа Yudena Agency | Зона клиента | Результат |
|---|---|---|---|
| Дни 1–15 | Инвентаризация доменов, сервисов и текущих записей | Реестр отправителей, доступы и ответственные | Карта инфраструктуры и рисков |
| Дни 16–30 | Проверка SPF, DKIM, выравнивания и отчётности | Согласование DNS-изменений и легитимных сценариев | Корректная базовая конфигурация |
| Дни 31–60 | Анализ отчётов, исправление источников и тесты писем | Подтверждение сервисов и обработка тестовых обращений | Понятный реестр источников и исключений |
| Дни 61–90 | Поэтапное ужесточение политики и отчёт по воронке | Подтверждение влияния на продажи и безопасность | Рабочий регламент и следующий цикл |
Переход к более строгой политике возможен только после проверки легитимных источников. Если появляются письма, которые не проходят DMARC из-за реальной настройки, мы сначала исправляем сервис и только затем повышаем уровень защиты. Сроки могут изменяться в зависимости от количества доменов и сервисов.
Типичные ошибки при настройке
- Сразу включать reject, не собрав отчёты о легитимных отправителях.
- Считать, что DMARC заменяет SPF и DKIM.
- Не проверять выравнивание домена в From и DKIM.
- Публиковать отчёты на адрес, который никто не читает.
- Забывать про CRM, сайт, поддержку и транзакционные сервисы.
- Оставлять старые SPF-включения и не документировать изменения.
- Оценивать внедрение только по доставляемости, не связывая её с лидами.
Мы фиксируем каждое изменение и владельца действия. Это важно при смене подрядчика, платформы или сотрудника: новый специалист должен понимать, какие сервисы разрешены и почему политика установлена именно так.
Как поддерживать DMARC после внедрения
DMARC требует регулярного контроля. Новая CRM, сервис рассылок, форма на сайте или подрядчик могут изменить маршрут письма и создать несоответствие. Поэтому мы рекомендуем ежемесячно проверять отчёты, список отправителей, SPF, DKIM, домены ссылок и статус отписок.
Раз в квартал полезно пересматривать политику, владельцев DNS, резервные контакты, шаблоны писем и связь с CRM. Если меняются продукт, сайт или структура продаж, нужно проверить, что письмо по-прежнему ведёт на актуальную коммерческую страницу и передаёт источник лида.
Для общих требований к отправителям можно сверяться с официальными рекомендациями Google и спецификацией RFC 7489. Эти источники не заменяют аудит конкретного домена, но помогают поддерживать единый язык для маркетинга, IT и безопасности.
Если вам нужна бесплатная консультация по DMARC, SPF, DKIM и доставляемости, мы проверим инфраструктуру и коммерческий путь. Запросить аудит стоит до запуска новой платформы, миграции домена или масштабирования рассылок.
Вывод
DMARC защищает репутацию домена и помогает снизить риск подмены писем, но его эффективность зависит от качества всей системы отправки. Нужно знать все легитимные сервисы, настроить SPF и DKIM, проверить выравнивание, собирать отчёты и поэтапно ужесточать политику.
Yudena Agency помогает связать техническую защиту с маркетингом и продажами: мы проверяем источники, готовим задания для DNS, улучшаем страницы и CTA, отслеживаем путь от письма до CRM и формируем 90-дневный план. Цель — чтобы клиент доверял письму, а бизнес видел в рассылке не только доставленное сообщение, но и квалифицированное обращение.